



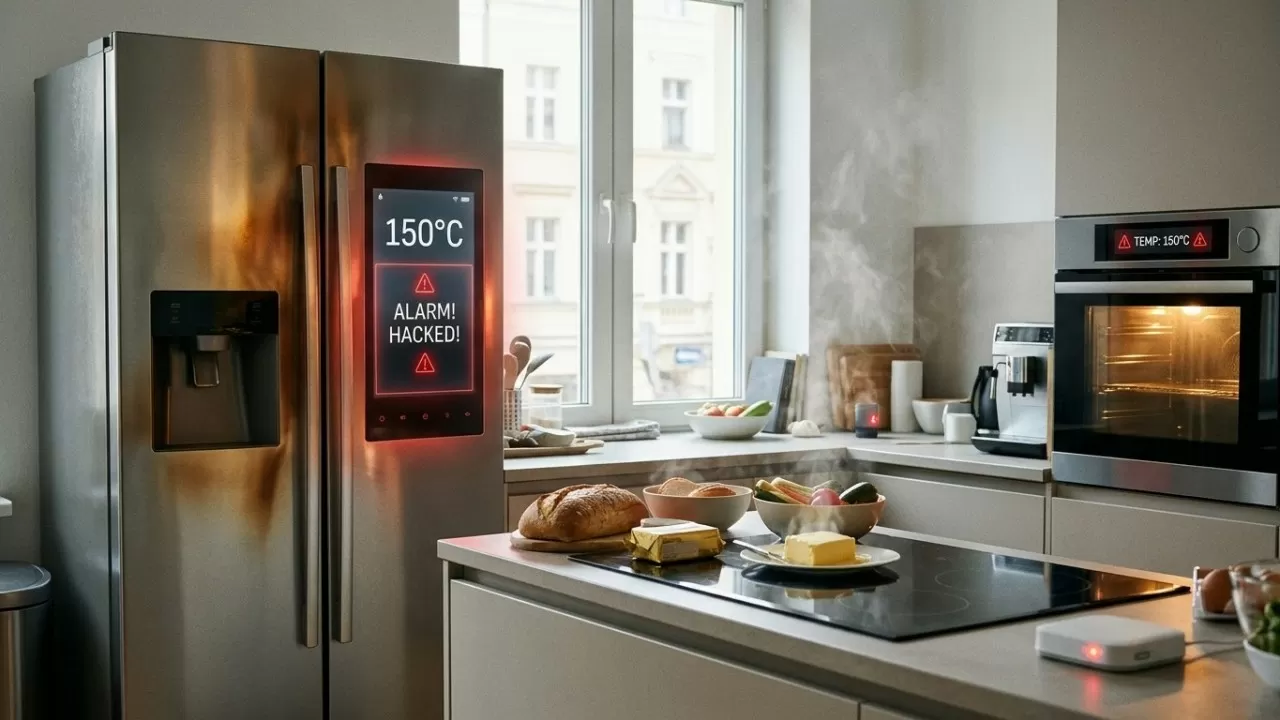
Кто бы мог подумать, что холодильники начнут не морозить продукты, а буквально поджаривать их? Еще недавно такое показалось бы нелепой фантазией. Но в цифровую эпоху даже это стало реальностью. Цифровизация преподнесла пугающий сюрприз: обычный холодильник превратился в оружие хакеров, а последствия таких атак бьют по всей цепочке поставок – от складов до больниц.
Хакеры массово атакуют бытовую технику европейцев
В ноябре 2026 года киберпреступники взломали промышленные холодильные установки в Европе, получив над ними полный контроль. Теперь они могут дистанционно сбивать температурные режимы, отключать защитные сигнализации и принудительно запускать режим разморозки. В ходе расследования выяснилось, что в некоторых случаях холод просто выключали, поднимая температуру внутри до 50 °C, а на одном из объектов зафиксировали и вовсе шокирующий показатель в 150 °C, пишет inbusiness.kz.
Для взлома сложнейшего промышленного оборудования хакерам не потребовались изощренные вирусы. Им хватило банальной бреши в безопасности – стандартного заводского пароля администратора, который владельцы техники так и не удосужились сменить.
Один из самых ярких примеров разыгрался на одном крупном коммерческом объекте. В открытом доступе в интернете оказался контроллер управления холодильным оборудованием – устройство модели Copeland XWEB Pro с уязвимой версией прошивки. Такие приборы созданы для удобства: они позволяют удаленно следить за морозильными камерами и витринами. Но в ту ночь удобство обернулось катастрофой.
Ровно в 03:10 ночи неизвестные вошли в систему под правами администратора и хладнокровно поменяли параметры 31 установки. Всего за шесть минут они внесли 588 правок в настройки 26 устройств – безумный темп в почти сто операций в минуту.
Спустя полчаса, в 03:36, началась вторая волна: с другого IP-адреса зашла еще одна админ-сессия. Взломав систему повторно, хакеры изменили еще 155 настроек в пяти холодильных камерах. В сумме зафиксировано 743 изменения на 31 устройстве.
Атакующие меняли температурные ограничения, пороги тревоги, запускали разморозку, отдавали команды открытия дверей, блокировки клавиатур и отключения звуковых сигналов. Отдельные установки получили задания нагреться до 110 и 150 °C. Новые настройки лишили персонал возможности своевременно обнаружить вмешательство.
Эти инциденты показывают, насколько уязвимой может оказаться инфраструктура, которую торговые сети традиционно не относят к приоритетным объектам киберзащиты.
Российский след в масштабных кибератаках на Европу: под ударом тысячи магазинов
Атака на контроллеры Copeland оказалась лишь частью масштабного хакерского шторма. Во Франции удар пришелся более чем по полутора тысячам магазинов таких гигантов, как Carrefour, Monoprix, Intermarché и Coopérative U. Дистанционно перенастроенные холодильники не просто испортили тонны еды – в некоторых точках из-за сбоев начались пожары. По предварительным оценкам французского МИД, материальный ущерб исчисляется десятками миллионов евро.
В начале ноября "холодная война" захлестнула уже больше десяти европейских государств, включая Бельгию, Эстонию, Финляндию, Ирландию, Италию, Люксембург, Нидерланды, Португалию и Швецию. Под удар попали даже стратегические объекты – в частности, несколько французских банков крови.
География разрушений впечатляет и пугает: в Бельгии пострадали магазин IKEA в Монсе и десятки супермаркетных точек, в Ирландии – магазины Supervalu, в Португалии – Intermarché, а в Швеции – крупная сеть Coop, насчитывающая около 800 торговых точек.
В Италии хакеры добрались до сицилийских супермаркетов и предприятий в Тоскане, а в Эстонии температура во взломанных холодильных установках подскочила до опасных 50 °C.
Однако сильнее всего настораживает другое: эта катастрофа не была случайным набором хаотичных ударов. Напротив, нападению предшествовала долгая, методичная и масштабная разведка.
Специалисты компании Lupovis выяснили, что еще задолго до часа "икс" – с 20 по 30 октября – неизвестные активно сканировали подключенные к интернету системы Danfoss. Всего за десять дней эксперты зафиксировали сотни попыток сканирования, которые исходили от 91 разрозненного источника. При этом пик активности пришелся на 26 октября. Злоумышленники тщательно выжидали момент и прощупывали почву перед нанесением главного удара.
"Мы видим огромный всплеск активности: противники пробуют стандартные пароли. Они пробуют ряд этих уязвимостей", – рассказал гендиректор Lupovis Ксавье Беллекенс (Xavier Bellekens).
Компания использует honeypots – специально созданные цифровые ловушки, имитирующие реальные системы и позволяющие безопасно отслеживать методы атакующих. Исследователи также обнаружили использование bulletproof-хостинга, провайдеры которого затрудняют блокировку вредоносной инфраструктуры. Некоторые из них ранее использовались российскими группами, пишет Euronews.
"Все это указывает на противника, который, по нашей оценке, не является script kiddie – неопытным хакером-одиночкой. Это не случайная акция одного человека, а хорошо спланированная операция. Подобный уровень организации вполне соответствует возможностям государственного игрока. Если проследить всю цепочку, нельзя исключать, что за происходящим стоит Россия. На данный момент мы склоняемся именно к такой версии", – говорит гендиректор Беллекенс.
Вместе с тем ни одна группа не взяла ответственность за ноябрьские инциденты. Франция официально обвинила в атаке Корпус стражей исламской революции Ирана. Министр иностранных дел Жан-Ноэль Барро объявил о вызове иранского посла и намерении добиваться санкций ЕС. Тегеран 11 ноября отверг обвинения, назвав их беспочвенными и предвзятыми.
"Французское правительство, которое не способно даже обеспечить нормальную работу холодильников, не говоря уже о решении проблем собственного народа, перекладывает вину за свои неудачи на других", – заявил глава МИД Ирана Аббас Арагчи.
Под угрозой дома, больницы и дата-центры: ENISA предупредило о расширении кибератак
Сами холодильники здесь ни при чем. Главная уязвимость – в системе защиты подключенной инфраструктуры, которую годами оставляли без должного внимания. Многие промышленные контроллеры работают на устаревшем программном обеспечении, не получают обновлений безопасности и при этом остаются напрямую доступны из интернета. Например, для проникновения в некоторые системы хакерам хватало элементарной комбинации логина и пароля – Supervisor и 12345.
"Злоумышленникам удалось получить доступ к системам охлаждения, просто найдя их страницы входа в открытом интернете и эксплуатируя уже устраненные уязвимости и слабые пароли, не используя сложную технологию", – отметил техредактор The Grocer Джордж Нотт.
Аналогичные проблемы существуют у систем отопления, вентиляции, электронных ценников, роботов-уборщиков, контроля доступа, видеонаблюдения и сигнализации, предупреждает глава Acre Security Кумар Сокки.
"Те же контроллеры могут управлять дверями, системами видеонаблюдения, освещением и сигнализацией. Поэтому в случае взлома больницы, офиса или дата-центра последствия могут оказаться значительно серьезнее порчи продуктов: двери останутся разблокированными, камеры видеонаблюдения отключатся, а сигнализация перестанет работать. Тем более, в отличие от испорченных товаров, такие последствия не всегда удается обнаружить сразу", – отмечает Кумар Сокки.
Исполнительный директор ENISA Юхан Лепассар также предупредил, что следующими целями могут стать бытовые устройства: "Сегодня это были холодильники, завтра это могут быть маршрутизаторы, послезавтра бытовые приборы и так далее. Безопасность не должна и не может быть второстепенным вопросом".
По его словам, дополнительным фактором риска служит искусственный интеллект. Он ускоряет обнаружение уязвимостей, автоматизирует поиск слабых мест и помогает создавать убедительные фишинговые сообщения, аудио и видео. По оценке ENISA, время между обнаружением уязвимости и превращением ее в инструмент атаки стремится к нулю.
Как отметил Джанни Куоццо, основатель и гендиректор итальянской компании по кибербезопасности Exein, "ИИ сокращает время между обнаружением уязвимости и превращением ее в рабочую атаку".
Он предупредил, что темпы поиска брешей сегодня настолько высоки, что производители физически не успевают вовремя выпускать, тестировать и внедрять защитные патчи.
"Больше всего меня беспокоят системы с ИИ и подключением к сети, которые остаются в эксплуатации годами и могут управляться удаленно. Это также системы охлаждения, системы управления зданиями, промышленное оборудование, системы здравоохранения, дата-центры, части энергетической и транспортной инфраструктуры", – подчеркнул эксперт.
Куоццо убежден, что полагаться исключительно на сетевые экраны и своевременные обновления уже нельзя. Подключенные к интернету приборы должны научиться сами распознавать и пресекать угрозы.
"Каждое устройство должно быть в состоянии защищать себя в режиме реального времени и заблаговременно блокировать поведение, которое оно никогда не должно было выполнять, независимо от того, существует ли уже исправление и известна ли сама уязвимость", – резюмировал он.
В 2025 году 57,3% киберинцидентов имели идеологическую мотивацию, связанную с геополитическими событиями, еще 29,3% были вызваны финансовыми интересами. При этом 45% организаций испытывали трудности с поиском специалистов по кибербезопасности.
Поэтому специалисты рекомендуют менять заводские пароли, закрывать прямой доступ из интернета, использовать VPN и защищенные шлюзы с многофакторной аутентификацией, своевременно обновлять прошивки и контролировать температуру независимыми датчиками. Необходимо также обеспечить устройствам возможность самостоятельно блокировать недопустимые команды.
Как подчеркнул глава APPLiA Паоло Фальсиони, "безопасность закладывается на стадии проектирования и продолжается на протяжении всей жизни продукта". Его главный вывод: цифровая защита должна распространяться не только на серверы и платежные системы, но и на оборудование, от которого зависит физическая безопасность людей.
Читайте по теме:
Европейцев предупредили об угрозе кибератак на бытовую технику


